Na sexta-feira, 6 de novembro de 2026, uma queda de energia no Porto de Santos parecia apenas um contratempo operacional. Dias depois, a Autoridade Portuária confirmou que os sistemas administrativos do maior complexo portuário da América Latina haviam sido alvo de um ataque cibernético. A Polícia Federal instaurou inquérito, e um gabinete de crise passou a coordenar a recuperação.
Segundo especialistas ouvidos pela imprensa, o código malicioso já estaria instalado de forma silenciosa e teria sido ativado após o apagão. As operações de navios seguiram normalmente, conforme a administração do porto, mas houve filas de caminhões e falhas temporárias no controle biométrico de acesso.
Quase ao mesmo tempo, a Secretaria do Tesouro Nacional comunicou um acesso não autorizado a duas bases de dados. Foram expostos cerca de 30 mil cadastros do portal e-Serviços e aproximadamente 4 mil chaves Pix de beneficiários de pagamentos federais. O órgão informou que não houve impacto financeiro nem comprometimento de sistemas estruturantes, reforçou o monitoramento e notificou a ANPD e o CTIR Gov, como prevê a legislação.
Os dois episódios ainda estão sob investigação, e não há atribuição pública de autoria. Ainda assim, eles se inserem em um cenário internacional que mudou de patamar nos últimos meses. A inteligência artificial deixou de ser apenas ferramenta de apoio ao atacante e passou a conduzir, ela própria, etapas inteiras de uma invasão. A infraestrutura crítica tornou-se o alvo mais sensível dessa transformação.
Quando o atacante apenas define o alvo
O dado mais revelador veio da Check Point Research, em relatório publicado em 5 de novembro. A empresa analisou a ARTEX, plataforma chinesa de código aberto criada para testes de invasão autorizados. Foram identificadas mais de 1.800 instâncias expostas na internet, utilizadas por criminosos.
O que chama atenção é o grau de autonomia. Os operadores praticamente só definiam o objetivo inicial e, depois disso, apenas acompanhavam o progresso. Os agentes de IA encontravam falhas, exploravam vulnerabilidades de execução remota de código e, em alguns casos, usavam o acesso obtido para atacar a cadeia de suprimentos das vítimas. O modelo de linguagem mais utilizado foi o DeepSeek Flash, de origem chinesa.
|"O atacante não precisa mais saber invadir sistemas. Basta definir um alvo e deixar que agentes de inteligência artificial façam o restante do trabalho."|
No dia seguinte, a Microsoft Threat Intelligence descreveu como um grupo financeiramente motivado, baseado no Camboja e rastreado como Storm-3358, passou a empregar a mesma plataforma contra instituições financeiras. A maioria dos alvos fica no Sudeste Asiático, mas a lista inclui também grandes bancos de outras regiões.
A dimensão estatal ficou evidente com a análise da Unit 42, braço de inteligência da Palo Alto Networks. Entre agosto e setembro de 2026, atacantes de língua chinesa usaram outro framework aberto, chamado Cairn, combinado aos modelos DeepSeek e Zhipu GLM. Foram 25 operações contra pelo menos 19 organizações, e dez delas sofreram acesso indevido ou extração de dados.
Os alvos incluíam fabricantes de semicondutores avançados, centros de política de defesa dos Estados Unidos e entidades da sociedade civil. Em um dos casos, mais de um milhão de registros pessoais foram expostos. A empresa avalia, com confiança moderada, que se trata de coleta de inteligência ligada à China.
Há aqui um mecanismo pouco percebido pelo público. Ferramentas concebidas para fortalecer a defesa, porque permitem que empresas testem as próprias redes, foram convertidas em armas pela simples troca de intenção do operador. É a lógica clássica da tecnologia de duplo uso, agora acelerada por sistemas que trabalham sem descanso e em escala industrial.
|"Ferramentas criadas para proteger redes viraram armas. A tecnologia de duplo uso nunca foi tão barata, rápida e acessível."|
Infraestrutura crítica e o mundo físico
Se a invasão de bancos de dados já preocupa, a migração desses ataques para a chamada tecnologia operacional eleva o risco a outro nível. Tecnologia operacional é o conjunto de sistemas que controla máquinas reais, como turbinas, bombas de água, esteiras, câmaras frigoríficas e semáforos.
Em outubro, criminosos elevaram remotamente a temperatura de geladeiras e freezers em centenas de supermercados franceses. A mesma onda atingiu frigoríficos no Reino Unido e um banco de sangue na França. Em julho, cerca de 30 sistemas de abastecimento de água nos Estados Unidos foram atacados com métodos compatíveis com os do grupo CyberAv3ngers, associado ao Irã. Em junho, a segunda maior produtora de açúcar bruto da Austrália teve a moagem paralisada por um grupo de língua russa.
Um experimento divulgado em novembro pela empresa Shinobi Security ajuda a dimensionar o problema. Partindo apenas de credenciais de VPN, dois modelos de linguagem comerciais invadiram uma réplica de parque eólico e apagaram a memória dos controladores. Em menos de duas horas, desligaram seis turbinas, com quase 10 megawatts de capacidade.
|"Em menos de duas horas, dois modelos de linguagem comerciais desligaram seis turbinas eólicas a partir de simples credenciais de VPN."|
A bancada reproduzia os componentes de um parque atacado na Polônia em dezembro de 2025, episódio atribuído a hackers russos. "Mesmo quem não é especialista experiente em tecnologia operacional consegue ampliar sua capacidade usando modelos de linguagem", resumiu David Mound, chefe de pesquisa da empresa (Mound, 2026, tradução nossa). A barreira de conhecimento que protegia sistemas industriais complexos está desaparecendo.
O padrão por trás dos casos
Colocados lado a lado, os episódios revelam uma assimetria preocupante. O custo de atacar caiu de forma acentuada, enquanto o custo de defender continua alto e dependente de pessoas qualificadas.
Do lado ofensivo, o conhecimento exigido tornou-se baixo, pois o agente executa as tarefas técnicas. A invasão leva horas, alcança centenas de alvos ao mesmo tempo e se apoia em ferramentas abertas e modelos baratos. Do lado defensivo, a realidade ainda é outra. A proteção depende de especialistas escassos, a resposta costuma levar dias ou semanas, cada incidente é tratado de forma isolada e o investimento precisa ser contínuo.
Esse descompasso não significa que a IA tenha inventado novas formas de invasão. O que ela fez foi comprimir o ciclo do ataque. A distância entre escolher um alvo e explorá-lo encolheu para horas. Enquanto isso, organizações ainda levam dias ou semanas para identificar ativos expostos, priorizar correções e aplicar atualizações.
O fator geopolítico agrava o quadro. China, Rússia, Irã e Coreia do Norte aparecem com frequência nos relatórios de inteligência de ameaças, em ações que vão da espionagem industrial e militar à sabotagem de infraestrutura e à obtenção ilícita de recursos. São potências revisionistas que enxergam o ciberespaço como teatro de disputa permanente, abaixo do limiar do conflito armado declarado.
Como as democracias estão reagindo
As democracias ocidentais e seus aliados começaram a responder com uma combinação de diagnóstico franco, investimento e mudança doutrinária.
No Reino Unido, o National Cyber Security Centre, vinculado ao GCHQ, publicou em 3 de novembro seu relatório sobre o estado da cibersegurança no país. A conclusão é que um ataque de ransomware com malware movido por IA contra a infraestrutura crítica britânica é altamente provável até 2028. O diretor do órgão afirmou que chegou ao fim a era da tecnologia barata obtida à custa da segurança (Horne, 2026).
O Japão foi além. A estratégia nacional aprovada em julho consolidou a defesa cibernética ativa, que permite ao Estado agir para neutralizar ameaças antes que causem dano. Também criou um órgão central de coordenação diretamente ligado ao primeiro-ministro.
O pacote emergencial batizado de Project YATA-Shield prevê o uso da própria IA para inspecionar vulnerabilidades em sistemas críticos e o fortalecimento do instituto nacional de segurança em IA. Desde 1º de outubro, vigora ainda um padrão unificado de cibersegurança para infraestrutura crítica.
A lição comum é clara. Se a IA acelera o ataque, ela precisa acelerar também a defesa. Não se trata de abandonar a tecnologia, mas de colocá-la a serviço de quem protege.
|"Na era da IA ofensiva, a vantagem estratégica pertence a quem responde mais rápido, e a defesa também precisa ser automatizada."|
O dilema do código aberto
Há um efeito colateral que merece atenção. ARTEX e Cairn são projetos abertos, e os modelos mais usados nas campanhas descritas são de pesos abertos. Isso alimenta uma pressão crescente para restringir o ecossistema colaborativo que impulsionou a inteligência artificial nos últimos anos.
Irene Solaiman, chefe de políticas da Hugging Face, um dos maiores repositórios de IA do mundo, reconheceu o risco. Para ela, a combinação de portas abertas e dados valiosos torna essas plataformas alvos preferenciais, o que pode levar o setor a se fechar (Solaiman, 2026).
O dilema é real. Fechar demais concentraria a tecnologia em poucos atores e reduziria a capacidade de pesquisadores, universidades e países médios de desenvolverem soluções próprias. Abrir sem salvaguardas entrega ferramentas sofisticadas a criminosos e a serviços de inteligência hostis. O caminho provável passa por governança responsável, com verificação de usuários, monitoramento de abusos e cooperação entre plataformas e governos democráticos.
O Brasil como ator estratégico
O Brasil não é alvo por acaso. Como potência agrícola, energética e logística, o país concentra ativos de enorme valor estratégico. O Porto de Santos responde por parcela expressiva do comércio exterior nacional, e Itaipu gera cerca de 10% da energia consumida no país. Uma interrupção nesses pontos repercute nas cadeias globais de alimentos e commodities.
O país dispõe de bases institucionais sólidas para responder. A Lei Geral de Proteção de Dados estabelece o dever de comunicar incidentes, e o CTIR Gov coordena a resposta no âmbito federal. O Comando de Defesa Cibernética acumula experiência relevante na proteção de grandes eventos e ativos estratégicos. A comunicação do Tesouro à ANPD e a atuação da Polícia Federal no caso de Santos mostram essas engrenagens em funcionamento.
O desafio agora é de escala e velocidade, e a experiência internacional aponta caminhos. Um deles é ampliar o uso de IA defensiva para a varredura contínua de vulnerabilidades, como faz o Japão. Outro é segregar com rigor as redes que controlam sistemas físicos daquelas conectadas à internet. Um terceiro é elevar os padrões mínimos de segurança exigidos de fornecedores, porque pequenas e médias empresas costumam ser o elo mais frágil da cadeia.
Também importa aprofundar a cooperação com parceiros democráticos. O compartilhamento de inteligência de ameaças com o NCSC britânico, a CISA norte-americana e as agências japonesas permite reconhecer padrões antes que eles cheguem ao território nacional. Nenhum país enfrenta sozinho adversários que operam em rede e sem fronteiras.
Há ainda a dimensão humana. Como o próprio Tesouro alertou, os dados expostos podem tornar golpes mais convincentes. A conscientização do cidadão faz parte da defesa nacional tanto quanto equipes técnicas e sistemas de proteção, o que aproxima a cibersegurança da guerra cognitiva.
Uma corrida que exige método
A automação dos ataques inaugura uma fase em que a vantagem pertence a quem responde mais rápido. Os casos de novembro, no Brasil e no exterior, mostram que a ameaça deixou de ser hipotética. Agentes de IA já invadem empresas, paralisam serviços e testam os limites da infraestrutura física.
As democracias têm a seu favor aquilo que regimes autoritários não possuem, a cooperação aberta entre Estado, academia e setor privado, sob o Estado de Direito e com transparência. Transformar essa vantagem em capacidade concreta de defesa é a tarefa da próxima década.
|"A cooperação aberta entre democracias é o ativo que regimes autoritários não conseguem copiar no ciberespaço."|
O Brasil reúne instituições, talento técnico e peso geopolítico para ocupar posição de destaque nessa agenda. Resta saber com que rapidez conseguirá converter esse potencial em resiliência.
Diante de ataques que levam horas e respostas que levam semanas, qual deve ser a prioridade do Brasil para proteger sua infraestrutura crítica na era da IA ofensiva?
Aprofunde seu conhecimento sobre o tema com estas recomendações exclusivas da Amazon Brasil:
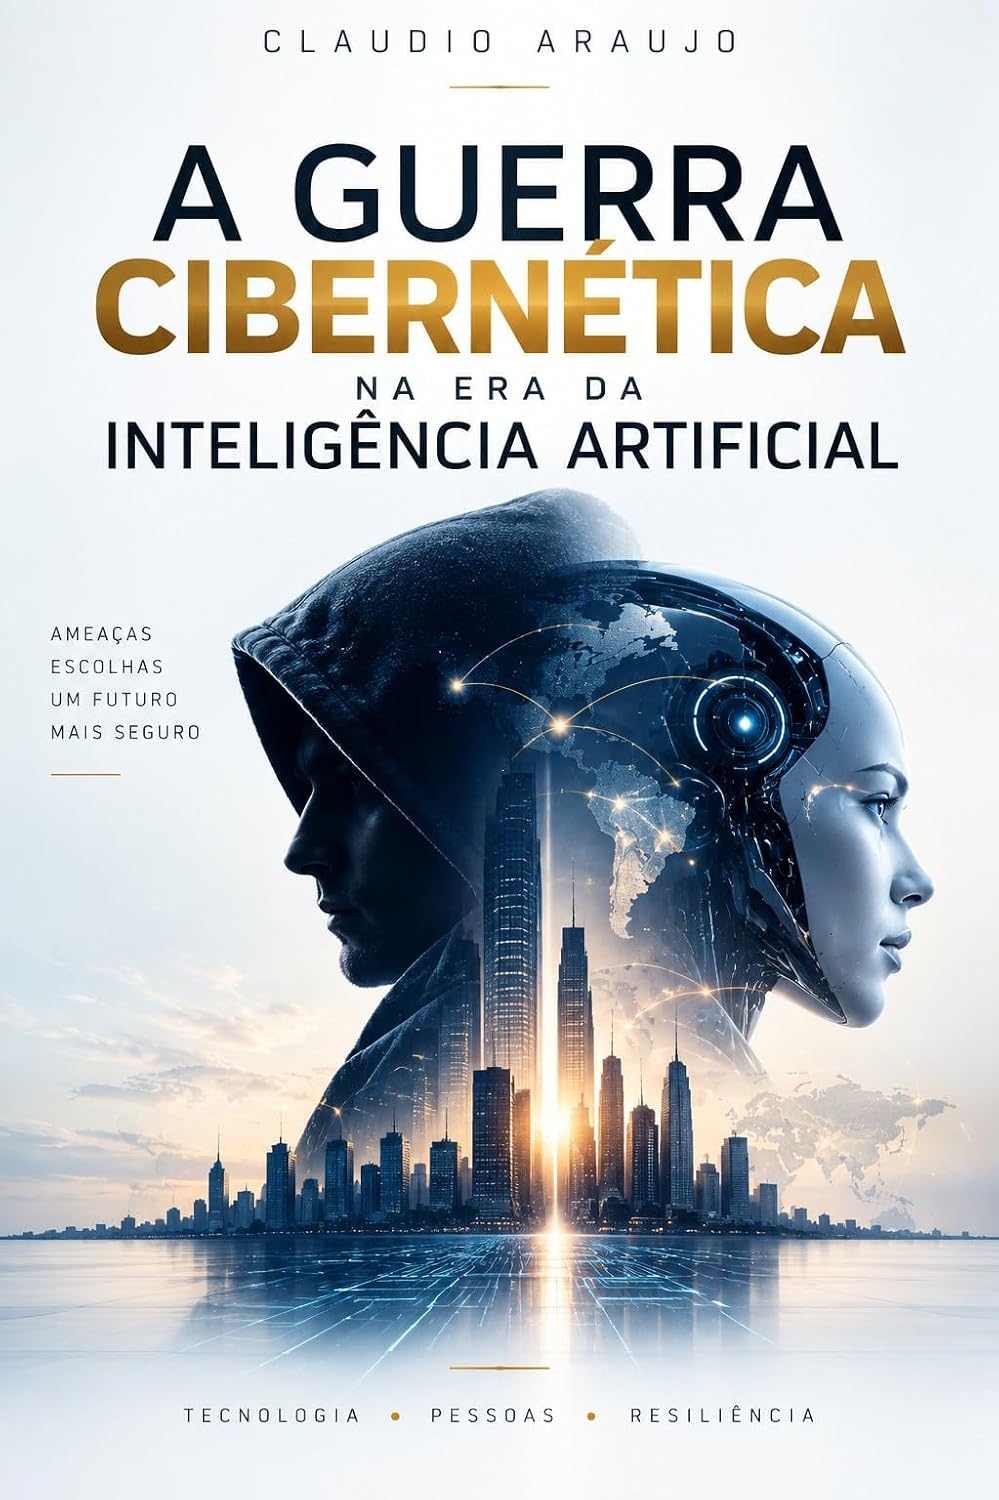 Em A Guerra Cibernética na Era da Inteligência Artificial, Claudio Araujo apresenta uma visão abrangente sobre a transformação do cenário de ameaças e defesa em um mundo cada vez mais dependente de sistemas inteligentes.
 "Ciberguerra - O Novo Campo de Batalha" é a obra definitiva que desvenda a complexidade do ciberespaço como o mais recente e implacável domínio de conflito. Desde os primórdios da ARPANET, passando pelos lendários hackers e as primeiras escaramuças digitais que despertaram o mundo para as ciberameaças, até a iminente revolução da Inteligência Artificial e da computação quântica, Oldery Carlos Silva oferece uma análise profunda e acessível. Este livro é um mapa estratégico para navegar pela era digital, revelando como a ciberguerra redefiniu a segurança nacional e corporativa, e por que o Brasil está no centro dessa transformação.
Comentários
Para comentar, faça login.
Entrar / cadastrar
Nenhum comentário publicado ainda.