

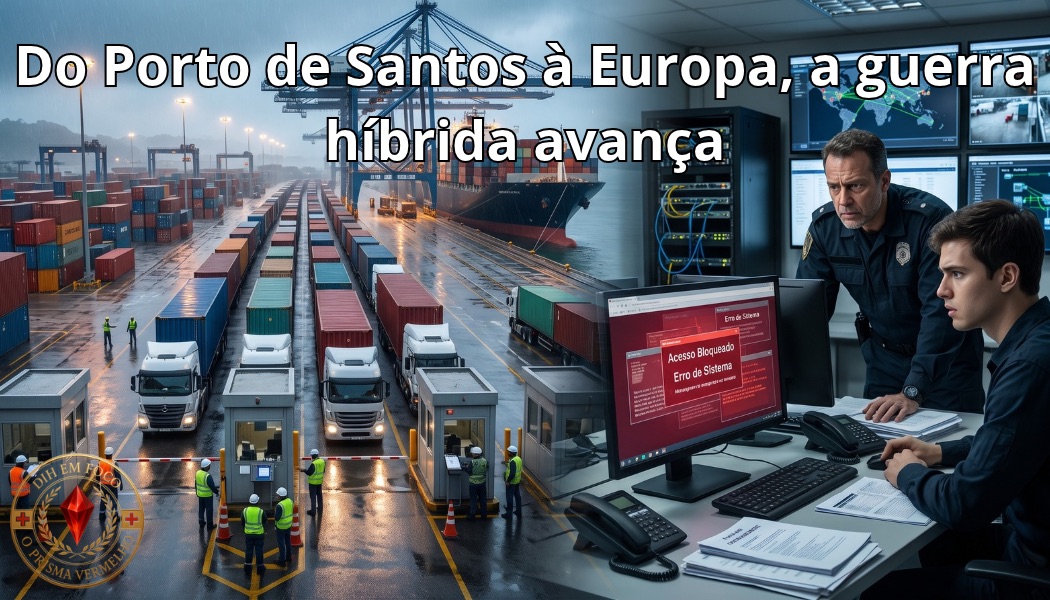
Na sexta-feira, 6 de novembro, uma queda de energia derrubou os servidores da Autoridade Portuária de Santos. Quando os técnicos religaram os sistemas, descobriram que o problema não era elétrico. Um código malicioso tinha sido acionado e os arquivos estavam sequestrados.
Dias depois, a empresa pública confirmou ter recebido um pedido de resgate. Segundo apuração da TV Globo, a investigação aponta que o ataque partiu do exterior. A Polícia Federal abriu inquérito em 10 de novembro, e o nível de segurança do porto foi elevado para II.
O maior porto da América do Sul nunca deixou de operar navios. Mesmo assim, durante quase uma semana houve filas de caminhões, falhas no controle biométrico de acesso e serviços feitos de forma alternativa. A recuperação só avançou porque havia cópias de segurança, e 70% delas já estavam restauradas em 12 de novembro (G1, 2026).
O caso de Santos não foi isolado. Em 4 de novembro, a Secretaria do Tesouro Nacional identificou um acesso não autorizado que expôs cerca de 30 mil cadastros e 4 mil chaves Pix de beneficiários de pagamentos federais. O órgão conteve a invasão, reforçou o monitoramento e manteve intacta a gestão da Dívida Pública (Folha de S.Paulo, 2026).
Em 11 de novembro, os sites da Petrobras ficaram lentos por causa de uma tentativa de ataque. A estatal informou que ninguém acessou seus sistemas internos. Um indivíduo que se apresenta como Azael anunciou a ação por e-mail e também reivindicou o ataque a Santos, mas as autoridades não confirmaram a autoria.
Três alvos estratégicos foram atingidos em uma única semana. A resposta das instituições brasileiras funcionou, com contenção, investigação e recuperação. Ainda assim, os casos mostram a face mais concreta da guerra híbrida contra infraestruturas civis e trazem de volta uma pergunta que o Direito Internacional ainda não respondeu por completo.
O padrão europeu e a geladeira como alvo
Para medir a gravidade do momento, é preciso olhar para a Europa. Desde outubro, os sistemas de refrigeração de supermercados em 11 países europeus foram adulterados à distância. Depois da França, entraram na lista Alemanha, Reino Unido, Romênia, Bélgica, Suécia, Holanda, Finlândia, Estônia, Irlanda e Luxemburgo (DW, 2026).
Até agora, nenhum grupo assumiu a autoria. O porta-voz da Comissão Europeia, Thomas Regnier, afirmou que não se trata de incidentes isolados e falou em possível tentativa deliberada de perturbar a cadeia de abastecimento de alimentos do bloco.
No Reino Unido, Richard Horne, diretor do Centro Nacional de Segurança Cibernética, disse à BBC que o problema atingiu toda a cadeia de abastecimento de alimentos do país. Segundo ele, os invasores exploraram tecnologias vulneráveis.
O que chama atenção é o método. Os invasores não roubaram dados nem pediram resgate. Manipularam equipamentos físicos para estragar alimentos. É uma mudança de natureza, pois o código passa a produzir efeito material sobre bens essenciais à população.
|"Quando um código faz apodrecer toneladas de alimentos, a distinção entre crime digital e ato hostil deixa de ser acadêmica e passa a ser estratégica."|
O quadro abaixo reúne os casos recentes e ajuda a enxergar o padrão.
| Caso | Data | Alvo | Natureza do efeito | Autoria |
| Supermercados europeus | Outubro e novembro de 2026 | Refrigeração em 11 países | Física, com perda de alimentos | Não identificada |
| Autoridade Portuária de Santos | 6 de novembro de 2026 | Sistemas administrativos | Logística, com resgate exigido | Em investigação pela PF |
| Tesouro Nacional | 4 de novembro de 2026 | Bases de dados | Exposição de dados pessoais | Em investigação |
| Petrobras | 11 de novembro de 2026 | Sites externos | Instabilidade temporária | Reivindicada, não confirmada |
Há também um contraponto útil. Em 13 de novembro, a Administração Federal de Aviação dos Estados Unidos suspendeu todas as decolagens do país por cerca de quatro horas, e aproximadamente 10 mil voos foram cancelados (Reuters, 2026). O Departamento de Segurança Interna disse não haver evidência de ciberataque e atribuiu o problema a uma falha de telecomunicações.
O episódio americano não foi um ataque. Mesmo assim, mostra que, diante de uma pane em grande escala, a primeira reação de governos, imprensa e sociedade é suspeitar de sabotagem. Essa incerteza já é, por si só, um trunfo para quem atua na zona cinzenta.
A pergunta jurídica que incomoda
Um ciberataque que sabota a refrigeração de alimentos, paralisa um porto ou expõe dados de cidadãos pode ser tratado como ataque armado?
A resposta depende de dois planos diferentes do Direito Internacional. O primeiro é o jus ad bellum, que define quando um Estado pode usar a força. O segundo é o jus in bello, ou Direito Internacional Humanitário, que define como a força pode ser usada quando já existe um conflito armado.
No primeiro plano, a Carta das Nações Unidas proíbe o uso da força no artigo 2(4) e reconhece a legítima defesa contra um ataque armado no artigo 51. No caso Nicarágua, de 1986, a Corte Internacional de Justiça decidiu que nem todo uso da força chega à gravidade de um ataque armado, porque é preciso avaliar a escala e os efeitos.
O Manual de Tallinn 2.0, escrito por especialistas sob coordenação do Centro de Excelência em Defesa Cibernética Cooperativa da OTAN, levou esse raciocínio ao ciberespaço. Para o documento, uma operação cibernética equivale ao uso da força quando seus efeitos são comparáveis aos de uma ação cinética (Schmitt, 2017).
No plano do DIH, a Regra 92 do mesmo manual traz a definição que orienta boa parte da doutrina.
Um ataque cibernético é uma operação cibernética, ofensiva ou defensiva, que se espera razoavelmente que cause lesão ou morte a pessoas ou dano ou destruição a objetos (Schmitt, 2017, p. 415, tradução nossa).
Por essa definição, sequestrar arquivos administrativos de um porto dificilmente seria classificado como ataque em sentido estrito. Já alterar a temperatura de câmaras frias até destruir alimentos ou material biológico produz exatamente o dano físico previsto na regra.
O Comitê Internacional da Cruz Vermelha foi além. Em seu posicionamento de 2019 sobre operações cibernéticas em conflitos armados, defendeu que a perda de funcionalidade de um objeto também pode configurar dano, mesmo sem destruição física (Comitê Internacional da Cruz Vermelha, 2019).
|"O Direito Internacional Humanitário não perguntou se a arma era de aço ou de código. Perguntou se o efeito destrói, mata ou inutiliza. Essa continua sendo a pergunta certa."|
Bens indispensáveis e a lógica da guerra híbrida
Se houvesse um conflito armado em curso, os ataques à refrigeração de alimentos esbarrariam diretamente no artigo 54 do Protocolo Adicional I às Convenções de Genebra. A norma proíbe atacar, destruir ou inutilizar bens indispensáveis à sobrevivência da população civil, como os alimentos.
O artigo 52 do mesmo Protocolo protege os bens civis em geral. Supermercados, cadeias de frio e sistemas portuários civis não são objetivos militares. Atacá-los durante um conflito violaria os princípios da distinção e da proporcionalidade.
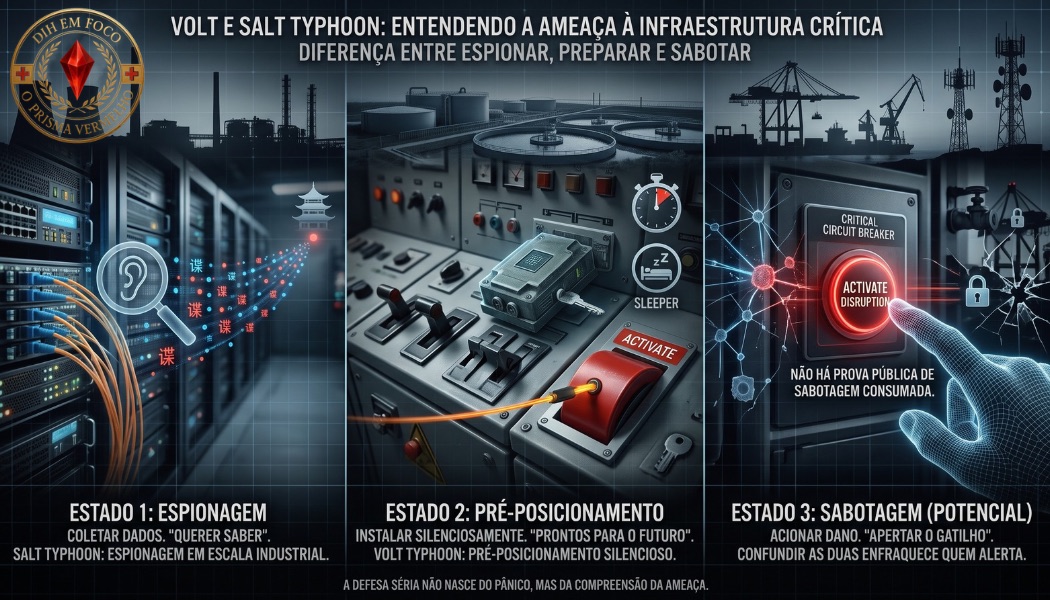
O problema é que nenhum dos casos recentes aconteceu em um conflito armado declarado entre os países afetados e um agressor identificado. Aí está o mecanismo da guerra híbrida, que combina meios digitais, criminosos e informacionais para operar na zona cinzenta. Ela fica abaixo do limiar que acionaria o DIH e a legítima defesa, mas acima do que seria tolerável em tempos de paz.
Quem atua nessa faixa explora três lacunas. A primeira é a dificuldade técnica de identificar o autor. A segunda é o uso de intermediários criminosos, que permitem ao Estado patrocinador negar envolvimento. A terceira é a lentidão natural dos processos democráticos de resposta.
|"A zona cinzenta não é ausência de guerra. É a arte de causar dano estratégico sem jamais cruzar a linha que autorizaria uma resposta legítima."|
Devida diligência e o dever dos Estados
Mesmo fora de um conflito armado, o Direito Internacional oferece instrumentos. No caso do Canal de Corfu, de 1949, a Corte Internacional de Justiça afirmou que todo Estado tem a obrigação de não permitir, conscientemente, que seu território seja usado para atos contrários aos direitos de outros Estados.
O Manual de Tallinn 2.0 transpôs esse princípio para o ciberespaço como dever de devida diligência (Schmitt, 2017). Assim, um Estado que abriga grupos de ransomware e se recusa a agir contra eles pode ser responsabilizado internacionalmente, ainda que não tenha ordenado os ataques.
As Nações Unidas seguiram na mesma direção. O relatório de 2015 do Grupo de Peritos Governamentais fixou, como norma voluntária, que os Estados não devem conduzir nem apoiar atividades cibernéticas que danifiquem intencionalmente infraestrutura crítica.
A história recente mostra por que isso importa. Em 2018, Estados Unidos e Reino Unido atribuíram publicamente ao serviço de inteligência militar russo o malware NotPetya, que em 2017 causou prejuízos estimados em mais de 10 bilhões de dólares em vários países (Greenberg, 2021). Foi um marco, porque a atribuição conjunta transformou evidência técnica em consequência política.
O contraste entre democracias e regimes autoritários
É aqui que aparece a diferença entre os modelos políticos. Democracias como Estados Unidos, Reino Unido, França, Alemanha e Países Baixos publicaram posições oficiais sobre como o Direito Internacional se aplica ao ciberespaço. Com isso, aceitaram limites e se expuseram ao escrutínio.
O Brasil também levou sua posição nacional ao compêndio das Nações Unidas de 2021 e reconheceu que o Direito Internacional e o DIH se aplicam às operações cibernéticas. É uma postura coerente com a tradição diplomática brasileira de defesa do multilateralismo e da solução pacífica de controvérsias.
Rússia e China, por sua vez, resistiram durante anos, nas negociações multilaterais, a afirmar com clareza que o DIH vale no ciberespaço. O argumento oficial era evitar a militarização da rede. Na prática, a ambiguidade preserva espaço justamente para operações abaixo do limiar.
A lição prática para o Brasil
Os casos de Santos, do Tesouro e da Petrobras mostram que o país já tem uma estrutura de resposta em funcionamento. A Polícia Federal investiga, os órgãos atingidos contiveram os incidentes e as operações essenciais foram preservadas.
O Brasil conta com a Política Nacional de Cibersegurança, instituída pelo Decreto nº 11.856 de 2023, e com o Comando de Defesa Cibernética, responsável por proteger o espaço cibernético de interesse da Defesa. O país também aderiu à Convenção de Budapeste sobre crimes cibernéticos, o que amplia a cooperação internacional na investigação e no processo penal.
O caso europeu, porém, traz um ponto que merece atenção permanente. Na França, o ataque aos bancos de sangue entrou por uma empresa terceirizada que fornecia equipamentos de refrigeração. A cadeia de fornecedores virou a porta de entrada preferida dos invasores.
Para as infraestruturas críticas brasileiras, como portos, energia, saneamento e sistema financeiro, a lição é clara. A resiliência depende de cópias de segurança testadas, redes segmentadas, exigências contratuais de segurança para terceirizados e exercícios conjuntos entre setor público e privado.
O episódio de Santos confirma o valor dessa preparação. Graças às cópias de segurança, os sistemas foram recuperados sem ceder à extorsão, exatamente como recomendam as boas práticas internacionais.
Um backup bem guardado vale mais que qualquer resgate pago. Resiliência é a forma mais silenciosa e eficaz de dissuasão.
Síntese e perspectiva
O Direito Internacional Humanitário nasceu para proteger quem não combate. As Convenções de Genebra e seus Protocolos partem da ideia de que hospitais, alimentos e populações civis não são alvos legítimos. Essa tradição, consolidada pelas democracias ocidentais, continua válida no ciberespaço.
O desafio está no limiar. Enquanto a guerra híbrida atuar na zona cinzenta, o DIH continuará sendo referência moral e jurídica, mas não um instrumento de resposta imediata. Por isso, a devida diligência, a atribuição coordenada entre aliados e a resiliência interna formam hoje a primeira linha de defesa.
A cooperação entre democracias é decisiva. A União Europeia busca uma resposta coordenada, os aliados ocidentais compartilham inteligência sobre ameaças e o Brasil fortalece sua estrutura nacional. Somados, esses esforços transformam vulnerabilidades isoladas em defesa coletiva.
O ciberespaço não é terra sem lei. É um território onde a lei ainda precisa de quem a aplique com firmeza, clareza e legitimidade.
Se um ataque cibernético contra a cadeia de alimentos ou de saúde causasse mortes, a comunidade internacional estaria pronta para tratá-lo como ataque armado, ou continuaríamos chamando de crime aquilo que já se comporta como guerra?
Ouça no Spotify
 Acesse aqui
Aprofunde seu conhecimento sobre o tema com estas recomendações exclusivas da Amazon Brasil:
 Nesta obra oportuna e reveladora, o analista geopolítico Fabrício Borges Barbosa disseca as armas e as táticas que estão a moldar a nova ordem mundial. Esqueça o que você pensa que sabe sobre poder global; a verdadeira batalha acontece nas redes de fibra óptica, nos mercados financeiros, nas cadeias de suprimentos e, acima de tudo, pela conquista da nossa atenção.
 Clarke e Knake nos guiam para dentro de laboratórios de computação quântica que se apressam para desenvolver superarmas cibernéticas; levam-nos às salas de diretoria das muitas empresas que foram hackeadas e das poucas que não foram; e nos conduzem pelos corredores da comunidade de inteligência dos EUA, com funcionários que trabalham para defender as eleições norte-americanas contra as forças do mal estrangeiras.